Domain zugbildung.de kaufen?
Wir ziehen mit dem Projekt
zugbildung.de um.
Sind Sie am Kauf der Domain
zugbildung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zugbildung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Kehm, Peter: Bahnhof BebraBahnhof Bebra , Die Geschichte eines Eisenbahnknotens in der Mitte Deutschlands , Dachträger & Querstangen > Transportsysteme , Erscheinungsjahr: 20190523, Produktform: Leinen, Autoren: Kehm, Peter, Seitenzahl/Blattzahl: 200, Keyword: Eisenbahn, Fachschema: Bahn (Verkehrsmittel) / Eisenbahn~Eisenbahn, Thema: Entdecken, Warengruppe: HC/Schienenfahrzeuge, Fachkategorie: Züge und Eisenbahnen: Ratgeber, Sachbuch, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: DGEG Medien, Verlag: DGEG Medien, Verlag: DGEG Medien GmbH, Länge: 302, Breite: 215, Höhe: 20, Gewicht: 1147, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,36,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist der Unterschied zwischen einem Bahnhof und einem Bahnsteig?
Ein Bahnhof ist ein Ort, an dem Züge halten und abfahren. Er besteht aus verschiedenen Einrichtungen wie Bahnsteigen, Gleisen, Fahrkartenschaltern und Wartebereichen. Ein Bahnsteig hingegen ist eine erhöhte Plattform entlang der Gleise, auf der sich die Passagiere befinden, um in den Zug einzusteigen oder auszusteigen. Der Bahnsteig ist Teil des Bahnhofs und dient als direkte Verbindung zwischen den Passagieren und den Zügen. **
-
Wie viel Zeit benötige ich vom Bahnsteig 3 zum Bahnsteig 1 auf dem Bahnhof in Kassel Wilhelmshöhe?
Die Zeit, die du benötigst, um vom Bahnsteig 3 zum Bahnsteig 1 auf dem Bahnhof Kassel Wilhelmshöhe zu gelangen, hängt von verschiedenen Faktoren ab, wie zum Beispiel der Entfernung zwischen den Bahnsteigen, der Größe des Bahnhofs und der Geschwindigkeit, mit der du dich fortbewegst. Es ist am besten, vor Ort nachzufragen oder die Beschilderung zu beachten, um eine genaue Zeitangabe zu erhalten. **

Wie kann man eine Piko-Lokomotive auf Märklin-Schienen fahren lassen?
Um eine Piko-Lokomotive auf Märklin-Schienen fahren zu lassen, benötigt man einen sogenannten "Märklin Digitaldecoder". Dieser wird in die Lokomotive eingebaut und ermöglicht die Steuerung der Lokomotive über das Märklin Digital-System. Zusätzlich muss die Lokomotive mit einem Märklin-Kupplungssystem ausgestattet sein, um sie mit den Märklin-Schienen verbinden zu können. **
Wie werden Schienen im Gleisbett verlegt? Welche Materialien werden zur Instandhaltung von Bahngleisen verwendet?
Schienen werden im Gleisbett mit Schwellen aus Holz oder Beton befestigt und mit Schotter stabilisiert. Die Schienen werden dann auf den Schwellen befestigt und miteinander verschweißt. Zur Instandhaltung von Bahngleisen werden Materialien wie Schotter, Schwellen, Schienen, Schotterstopfmaschinen und Schienenfräsen verwendet. Diese Materialien dienen dazu, die Gleise zu stabilisieren, Unebenheiten zu beseitigen und die Sicherheit des Schienenverkehrs zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
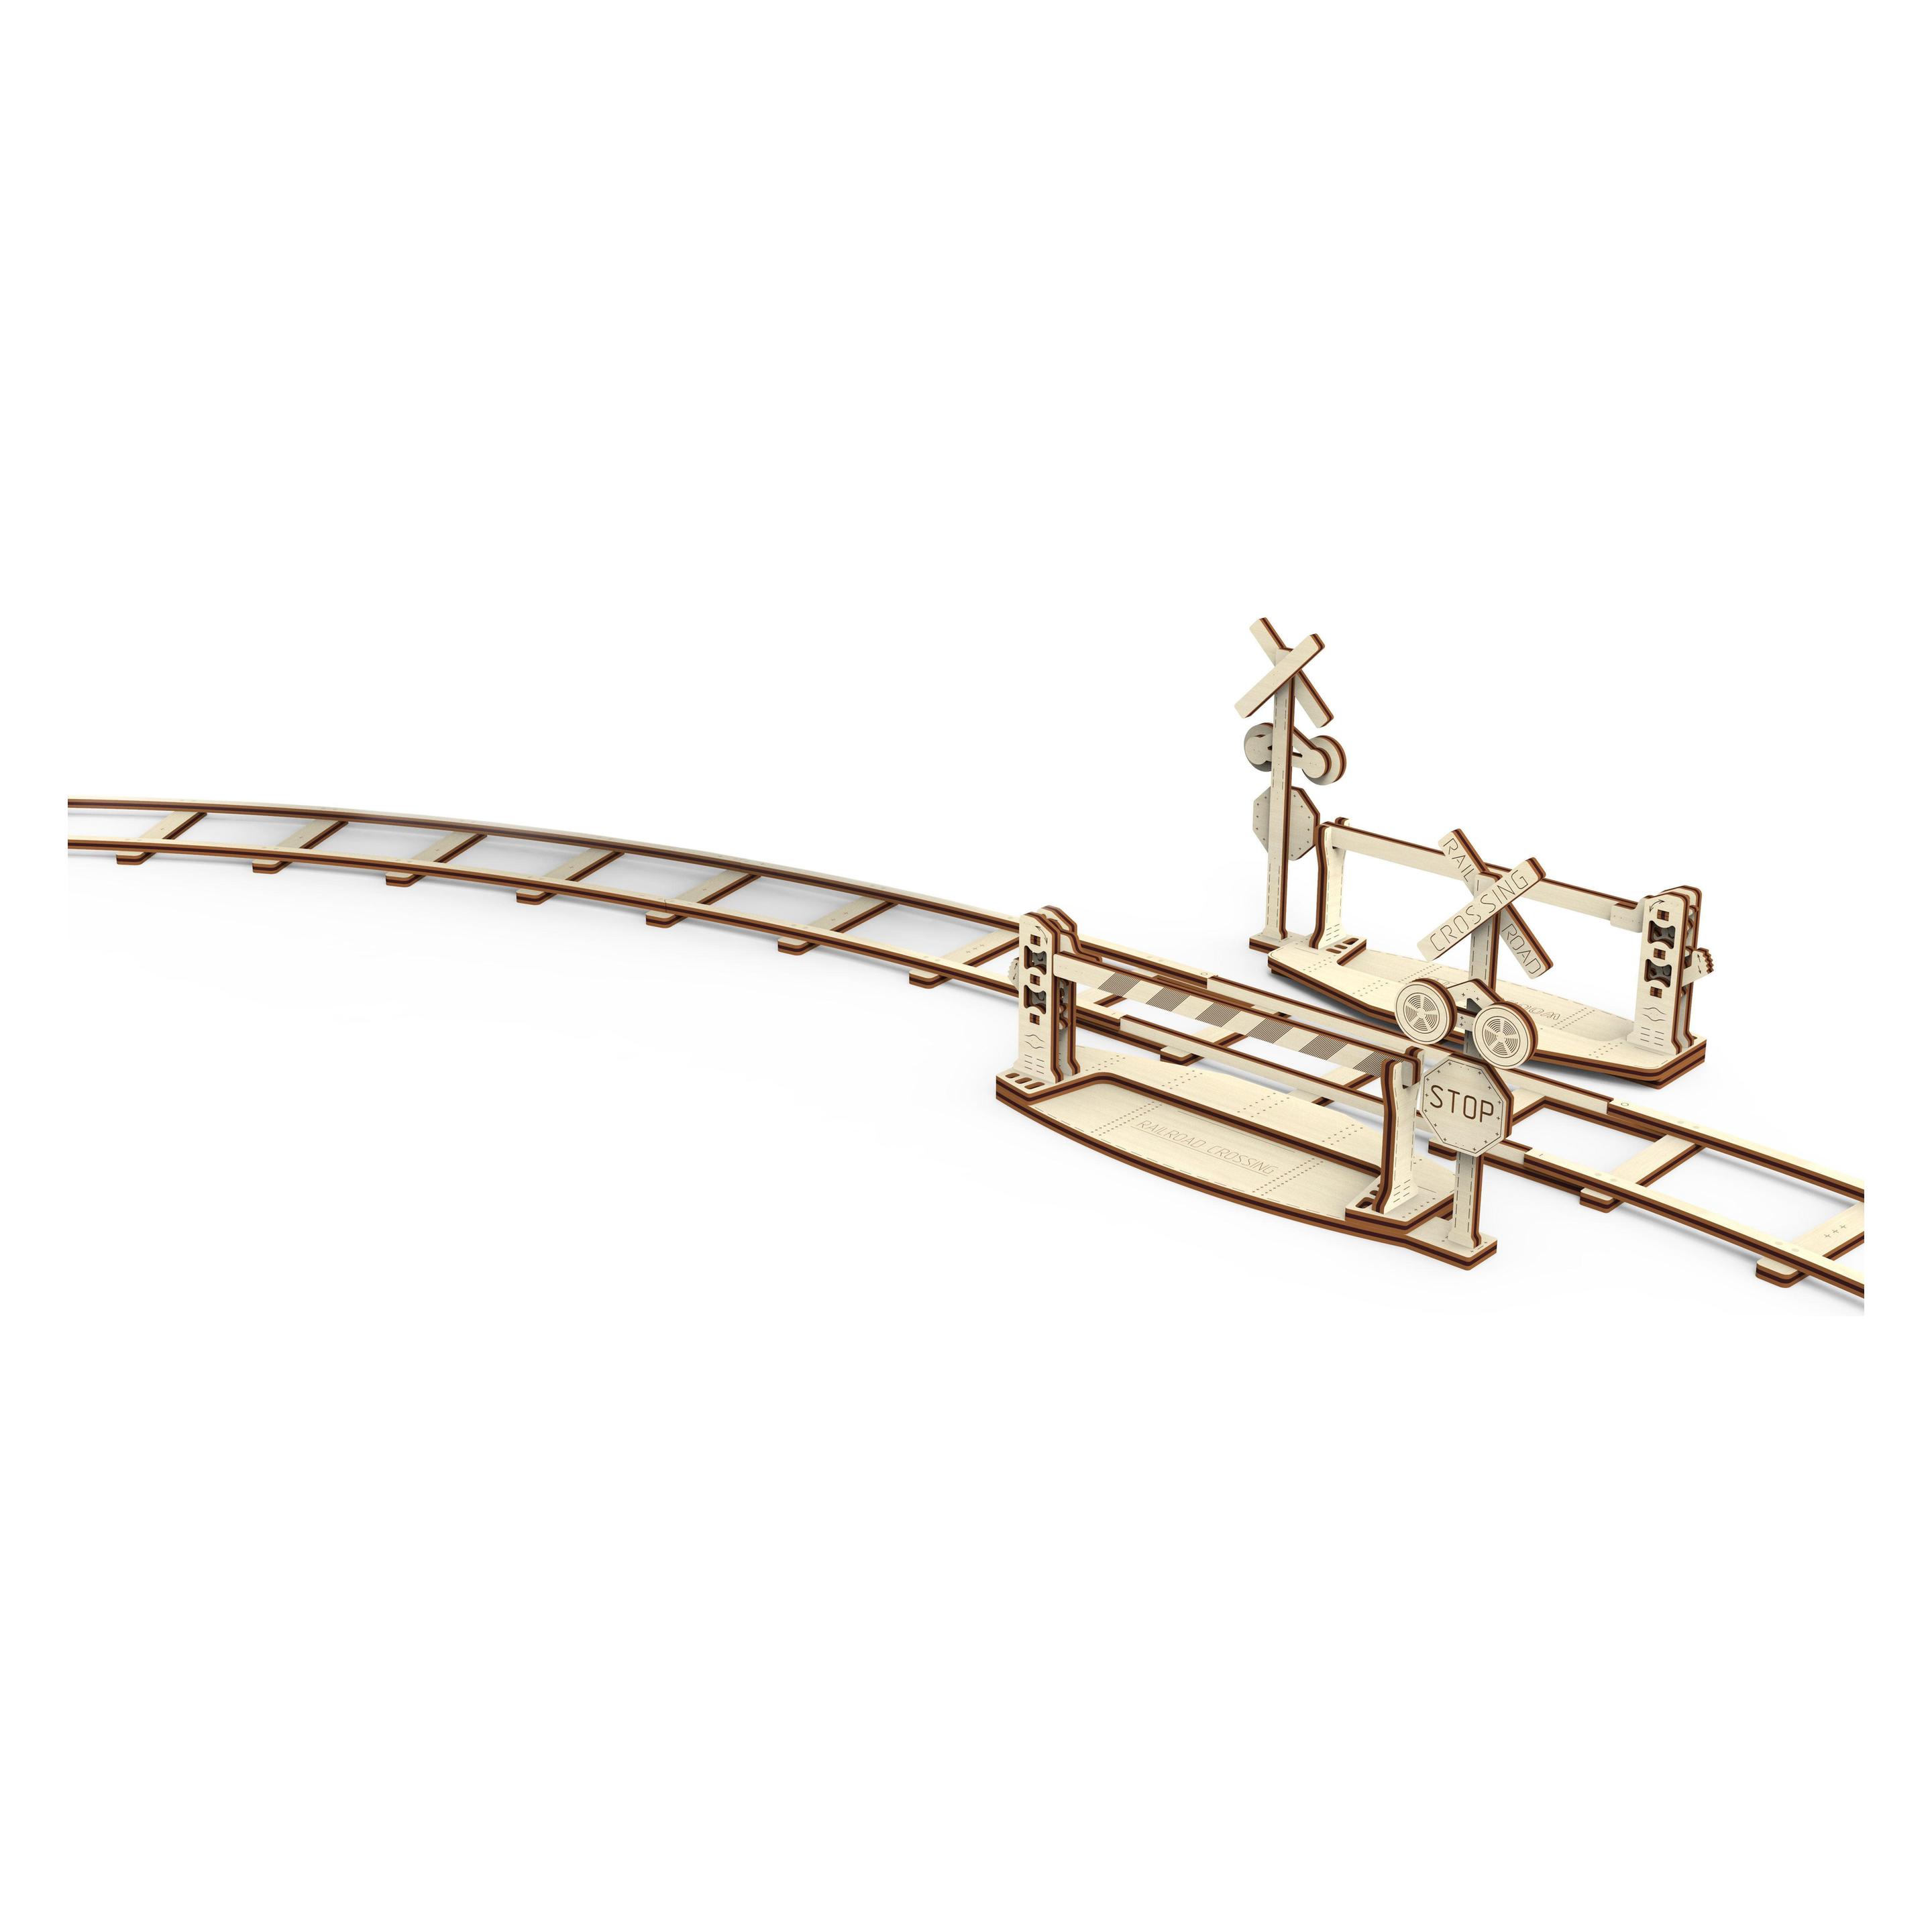
WoodenCity Schienen mit Bahnübergang3D-Holz-Modellbausatz mit 159 Teilen zum Bau von runden Schienen und einem Bahnübergang im Massstab 1:40 von Wooden City. Dieses Holz-Modellbau-Set ist eine ideale Ergänzung zur Wooden City Dampflokomotive Wooden Express und dem ebenfalls erhältlichen Modell eines Bahnsteigs. Alle Wooden City Modell-Bauteile werden in einer schönen Holzkiste verpackt geliefert. Altersempfehlung: ab 14 Jahren Anzahl Teile: 159 Modellgrösse: 164 x 149 x 11,8 cm Montagezeit: ca. 3 Stunden Einfacher Zusammenbau ganz ohne Kleber (eventuell kleine Zange und Cutter/Federmesser empfohlen). Inhalt: Geschliffenes Sperrholz, Gummis, Wachs, Holzachsen (Zahnstocher) und eine bildliche Bauanleitung. Dieser Bausatz zeichnet sich durch natürliche Materialien aus, die ohne Klebstoff zusammengebaut werden. Alle Bauteile sind bereits lasergeschnitten und nach dem Heraustrennen aus der geschliffenen Sperrholzplatte montagebereit. Die detaillierte Schritt-für-Schritt-Anleitung mit Bildern macht den Zusammenbau dieses Holzmodells ganz einfach. Bitte beachten: Das Zusammenbauen erfordert etwas handwerkliches Geschick, da die teilweise filigranen Bauteile ab und zu mit kontrollierter Kraft zusammengefügt werden müssen. Bei zu unvorsichtigem oder grobem Vorgehen können einzelne Teile irreparabel beschädigt werden. Hier gilt wie bei anderen Modellbau-Teilen: "Bauanleitung genau anschauen, weniger Kraft, mehr Geduld und genaues Vorgehen". Hinweise zum Hersteller: Wooden City ist ein polnischer Hersteller für Holz-Modellbausätze aus ökologischen Materialien wie Birkenholz, Gummi oder Wachs. Die raffinierten Konstruktionen sowie die Herstellung erfolgen im eigenen Werk. Warnhinweise: Nicht für Kinder unter 3 Jahren geeignet, da Kleinteile verschluckt werden können.26,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kehm, Peter: Bahnhof BebraBahnhof Bebra , Die Geschichte eines Eisenbahnknotens in der Mitte Deutschlands , Dachträger & Querstangen > Transportsysteme , Erscheinungsjahr: 20190523, Produktform: Leinen, Autoren: Kehm, Peter, Seitenzahl/Blattzahl: 200, Keyword: Eisenbahn, Fachschema: Bahn (Verkehrsmittel) / Eisenbahn~Eisenbahn, Thema: Entdecken, Warengruppe: HC/Schienenfahrzeuge, Fachkategorie: Züge und Eisenbahnen: Ratgeber, Sachbuch, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: DGEG Medien, Verlag: DGEG Medien, Verlag: DGEG Medien GmbH, Länge: 302, Breite: 215, Höhe: 20, Gewicht: 1147, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,36,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
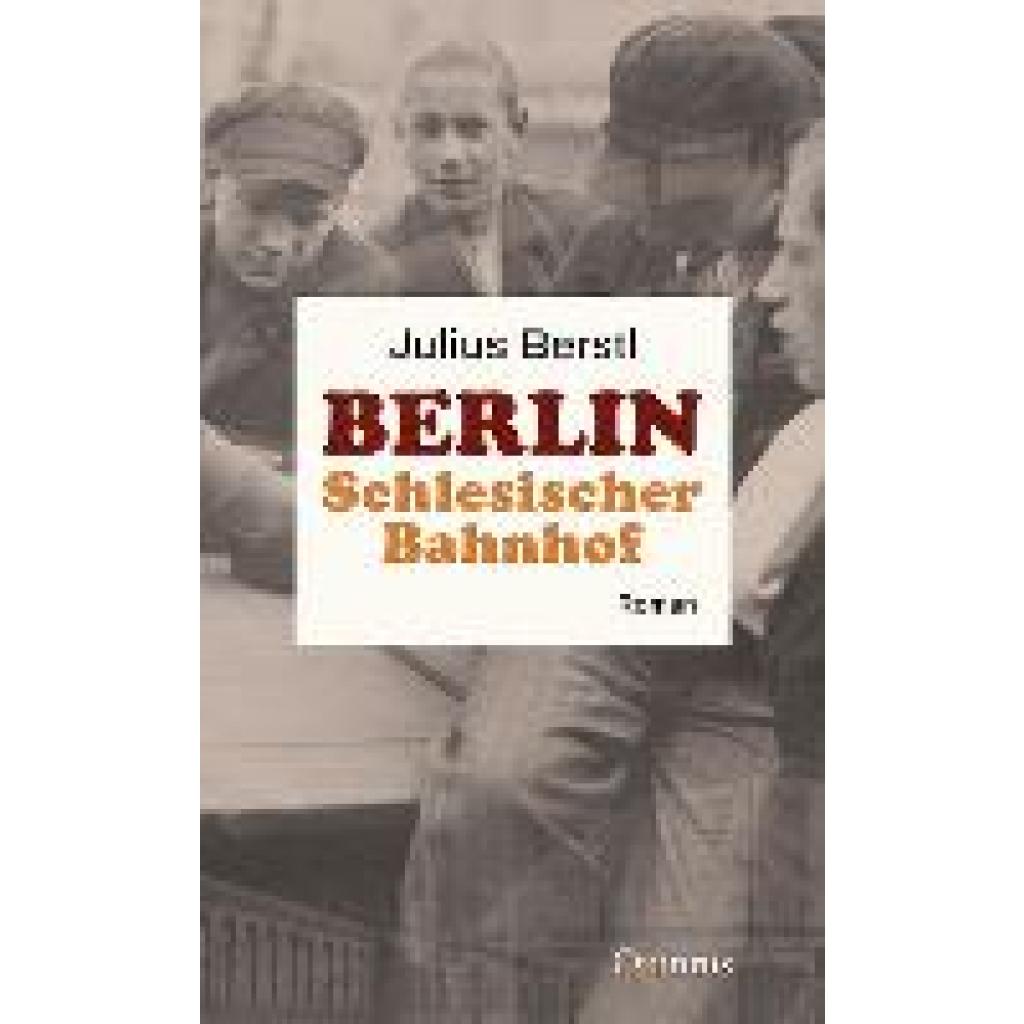
Berstl, Julius: Berlin Schlesischer BahnhofBerlin Schlesischer Bahnhof , Berlin, 1930. Der Schlesische Bahnhof im Osten Berlins, umgeben von Arbeiterquartieren, Kaschemmen und billigem Vergnügen, ist Durchgangsstation für Reisende und oftmals Endpunkt für die, die nichts mehr haben. Im Wartesaal 3. Klasse sammeln sich diese Gestrandeten - Arbeitslose, Invaliden, Prostituierte und allerhand zwielichtige Gestalten. Mittendrin fünf Jugendliche: Kurt Heinersdorf, von zu Hause getürmter Gymnasiast, der von einer Karriere in Südafrika träumt, allerdings vom ausgebüxten Fürsorgezögling Fritz Knelke um seine Ersparnisse gebracht wird, Lotte Streit, die es in ihrem Elternhaus nicht mehr ausgehalten hat, der soeben arbeitslos gewordene Tanzpalast-Page Paul Mielenz und der schüchterne Tischlerlehrling Alfred Schütte. Es geht auf Mitternacht zu, und eine Polizeirazzia lässt die kleine Gesellschaft auseinanderstieben. Sie tauchen in die Großstadt hinein, allein, zu zweit, mit oder ohne Ziel. Und dann geschieht ein Mord ... Der Theaterhistoriker Klaus Völker ordnet in seinem Nachwort den Roman in Berstls Biografie und Gesamtwerk sowie in die zeitgenössische Berlin-Literatur ein. Ein Berlin-Roman par excellence, der mit großer Dynamik, kräftiger Sprache und einer Menge Lokalkolorit die große Stadt in den Weimarer Jahren in den Blick nimmt. , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20220928, Autoren: Berstl, Julius, Seitenzahl/Blattzahl: 272, Keyword: 1920er-Jahre; Armut; Berlin; Gesellschaft; Julius Berstl; Klaus Völker; Milieu; Mord; Roman; Schlesischer Bahnhof; Soziales Gefüge; Weimarer Republik; Wirtschaftskrise, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Soziales~Klassische Belletristik: allgemein und literarisch, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 211, Breite: 131, Höhe: 26, Gewicht: 442, Produktform: Gebunden,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen einem Bahnhof und einem Bahnsteig?
Ein Bahnhof ist ein Ort, an dem Züge halten und abfahren. Er besteht aus verschiedenen Einrichtungen wie Bahnsteigen, Gleisen, Fahrkartenschaltern und Wartebereichen. Ein Bahnsteig hingegen ist eine erhöhte Plattform entlang der Gleise, auf der sich die Passagiere befinden, um in den Zug einzusteigen oder auszusteigen. Der Bahnsteig ist Teil des Bahnhofs und dient als direkte Verbindung zwischen den Passagieren und den Zügen. **
-
Wie viel Zeit benötige ich vom Bahnsteig 3 zum Bahnsteig 1 auf dem Bahnhof in Kassel Wilhelmshöhe?
Die Zeit, die du benötigst, um vom Bahnsteig 3 zum Bahnsteig 1 auf dem Bahnhof Kassel Wilhelmshöhe zu gelangen, hängt von verschiedenen Faktoren ab, wie zum Beispiel der Entfernung zwischen den Bahnsteigen, der Größe des Bahnhofs und der Geschwindigkeit, mit der du dich fortbewegst. Es ist am besten, vor Ort nachzufragen oder die Beschilderung zu beachten, um eine genaue Zeitangabe zu erhalten. **
-
Wie kann man eine Piko-Lokomotive auf Märklin-Schienen fahren lassen?
Um eine Piko-Lokomotive auf Märklin-Schienen fahren zu lassen, benötigt man einen sogenannten "Märklin Digitaldecoder". Dieser wird in die Lokomotive eingebaut und ermöglicht die Steuerung der Lokomotive über das Märklin Digital-System. Zusätzlich muss die Lokomotive mit einem Märklin-Kupplungssystem ausgestattet sein, um sie mit den Märklin-Schienen verbinden zu können. **
-
Wie werden Schienen im Gleisbett verlegt? Welche Materialien werden zur Instandhaltung von Bahngleisen verwendet?
Schienen werden im Gleisbett mit Schwellen aus Holz oder Beton befestigt und mit Schotter stabilisiert. Die Schienen werden dann auf den Schwellen befestigt und miteinander verschweißt. Zur Instandhaltung von Bahngleisen werden Materialien wie Schotter, Schwellen, Schienen, Schotterstopfmaschinen und Schienenfräsen verwendet. Diese Materialien dienen dazu, die Gleise zu stabilisieren, Unebenheiten zu beseitigen und die Sicherheit des Schienenverkehrs zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.